Vokietijos policija gali skaityti „Signal“, „Telegram“ ir „WhatsApp“ žinutes netaikydama šifravimo nulaužimo
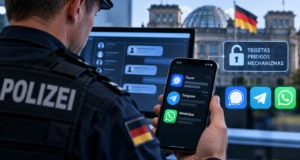
Vokietijos policija gali skaityti „Signal“, „Telegram“ ir „WhatsApp“ žinutes nelauždama pačių programėlių šifravimo. Kaip rašo „Cybernews“, teisėsauga tam naudoja ne kriptografinį įsilaužimą, o paprastesnį kelią – prie įtariamojo paskyros prijungia papildomą įrenginį, kaip tai įprastai daro patys vartotojai.
Tokiu atveju pareigūnų kompiuteris ar kitas įrenginys tampa teisėtu „susietu įrenginiu“ paskyros viduje. Nuo to momento naujos žinutės gali būti rodomos tame įrenginyje jau iššifruotos, nes šifravimas apeinamas ne jo nulaužimu, o pasinaudojant pačių platformų sinchronizavimo funkcijomis.
Pareigūnai prie paskyros prijungia papildomą įrenginį per „linked devices“ funkciją
„WhatsApp“, „Signal“ ir „Telegram“ vartotojams leidžia naudoti paskyrą keliuose įrenginiuose. Įprastai tai patogu, kai žmogus nori rašyti žinutes ne tik telefonu, bet ir kompiuteriu. Vokietijos policijos naudojamas metodas remiasi tuo pačiu principu.
Jeigu pareigūnai gauna fizinę prieigą prie atrakinto įtariamojo telefono arba gali valdyti jo ekraną, jie gali atidaryti programėlės įrenginių susiejimo meniu ir nuskaityti QR kodą savo kompiuteryje. Po tokio susiejimo jų įrenginys veikia kaip papildomas paskyros klientas.
Šis būdas skiriasi nuo šifravimo nulaužimo. Žinutės lieka apsaugotos kelionės tarp siuntėjo ir gavėjo metu, tačiau jos tampa matomos įrenginyje, kuris jau įtrauktas į paskyrą kaip teisėtas gavėjas.
„Signal“ ir „WhatsApp“ žinutės skaitomos po susiejimo, „Telegram“ turi kitokią pokalbių architektūrą
„Signal“ ir „WhatsApp“ naudoja galutinio taško šifravimą, todėl paslaugos teikėjas įprastai neturi galimybės perskaityti vartotojų pokalbių turinio. Tačiau susietas įrenginys yra laikomas vienu iš galutinių taškų, todėl į jį atkeliaujančios žinutės gali būti rodomos įprastu tekstu.
„Telegram“ atvejis skiriasi. Šioje programėlėje ne visi pokalbiai pagal nutylėjimą yra apsaugoti galutinio taško šifravimu – tokia apsauga taikoma „Secret Chats“ funkcijai. Vis dėlto paskyros sesijų ir papildomų įrenginių mechanizmas taip pat gali suteikti prieigą prie paskyroje matomų pokalbių.
Metodui būtina prieiga prie telefono arba aktyvios paskyros sesijos
Šis stebėjimo būdas nėra nuotolinis „stebuklingas raktas“, leidžiantis bet kada atidaryti bet kurio vartotojo susirašinėjimą. Pagrindinė sąlyga – pareigūnai turi gauti galimybę susieti savo įrenginį su konkrečia paskyra.
Praktiškai tai gali reikšti prieigą prie atrakinto telefono kratos, sulaikymo ar kito procesinio veiksmo metu. Kai kuriais atvejais reikalingas ir papildomas patvirtinimas telefone, priklausomai nuo programėlės bei įrenginio saugumo nustatymų.
Vartotojas teoriškai gali pamatyti prijungtus įrenginius savo paskyros nustatymuose. „WhatsApp“ ir „Signal“ turi susietų įrenginių sąrašus, o „Telegram“ rodo aktyvias sesijas. Tačiau jeigu žmogus tokio sąrašo netikrina, papildoma sesija gali likti nepastebėta.
Vokietijoje tokia prieiga siejama su telekomunikacijų stebėsena, o ne šifravimo įveikimu
Vokietijos teisėsaugai šis metodas patrauklus tuo, kad leidžia gauti pokalbių turinį nespaudžiant „Signal“, „WhatsApp“ ar „Telegram“ silpninti šifravimo. Vietoje to taikomasi į vartotojo galutinį įrenginį ir paskyros funkcijas.
Tokio pobūdžio prieiga siejama su vadinamąja šaltinio telekomunikacijų kontrole – stebėjimu pačiame įrenginyje arba paskyros kliente, kuriame žinutės jau yra iššifruotos. Tai leidžia rinkti naujus pranešimus, kurie pasiekia susietą paskyrą po stebėjimo pradžios.
„Cybernews“ aprašytas metodas paaiškina, kodėl stiprus šifravimas ne visada reiškia, kad susirašinėjimo turinys praktiškai nepasiekiamas tyrėjams. Šiuo atveju silpnoji vieta yra ne matematinis šifro algoritmas, o paskyros susiejimo ir įrenginių valdymo mechanizmas.