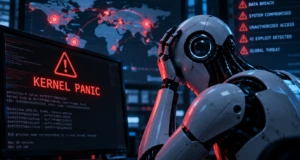
„Kernel Panic“: dirbtinis intelektas atveria naują pavojingą kibernetinių pažeidžiamumų erą
Dirbtinio intelekto įrankiai, gebantys analizuoti ir kurti programinį kodą, kibernetinių pažeidžiamumų paiešką keičia iš lėto ekspertų darbo į vis sparčiau automatizuojamą procesą.
„Wired“ aprašoma tendencija kelia nerimą todėl, kad tie patys modeliai gali padėti ne tik saugumo tyrėjams, bet ir nusikaltėliams ieškoti silpnų vietų programose, serveriuose bei itin svarbiose sistemų dalyse.
Didžiausias pavojus slypi ne vien pavieniuose programavimo trūkumuose: DI gali padidinti jų aptikimo tempą iki masto, kuriam organizacijų saugumo komandos gali būti nepasirengusios.
Pažeidžiamumų paieška spartėja
Iki šiol rimtų kibernetinių spragų paieška dažnai reikalaudavo daug laiko. Tyrėjui reikėdavo suprasti didelės apimties kodą, išsiaiškinti, kaip veikia atskiri jo komponentai, ir patikrinti, ar netikėtas programos elgesys gali būti išnaudotas atakai.
Generatyvinis DI šią eigą gali sutrumpinti. Tokie įrankiai gali greitai apžvelgti kodo fragmentus, siūlyti galimus klaidų scenarijus, lyginti programos versijas ir padėti kurti bandymus, skirtus nustatyti, ar įtariama spraga iš tiesų veikia.
Tai nereiškia, kad modeliai savarankiškai pakeitė patyrusius saugumo specialistus. Jie gali klysti, pateikti neveikiančius pasiūlymus ar neteisingai įvertinti kodo veikimą. Tačiau žmogui, turinčiam reikiamų žinių, DI tampa įrankiu, kuris leidžia vienu metu tikrinti daugiau galimų atakos kelių.
Grėsmė kyla branduoliui
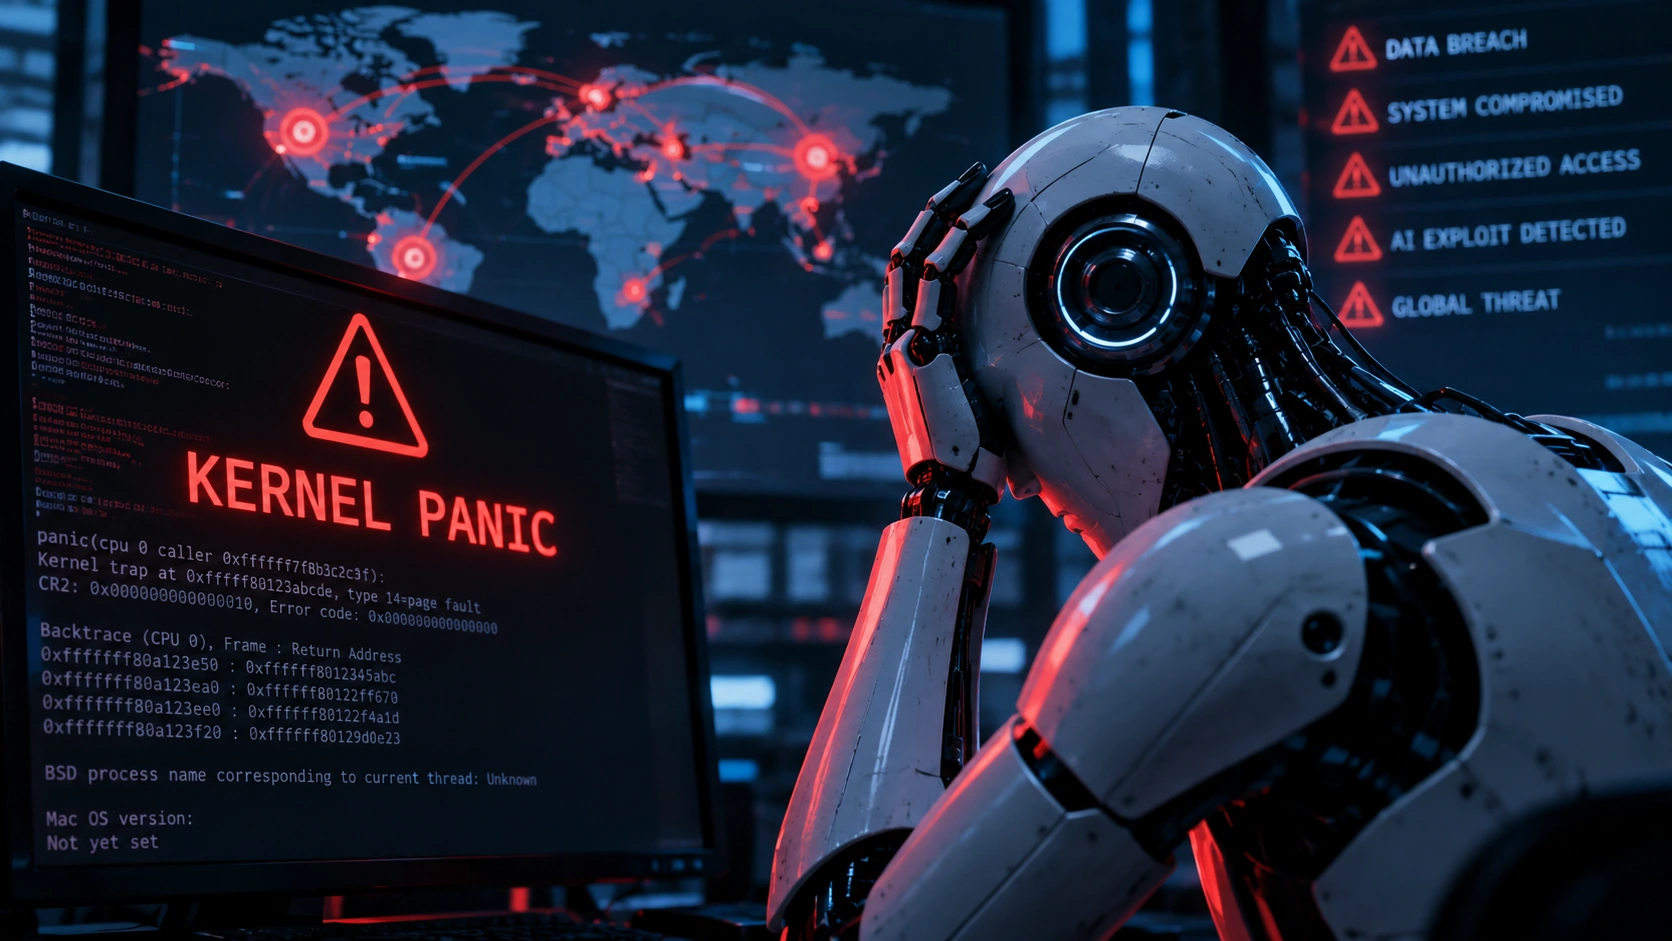
Sąvoka „kernel panic“ paprastai siejama su kritine operacinės sistemos branduolio klaida. Branduolys yra svarbiausia sistemos dalis, valdanti ryšį tarp programų ir kompiuterio techninės įrangos.
Pažeidžiamumas tokio lygio programinėje įrangoje gali turėti plačių pasekmių, nes ta pati technologija naudojama daugybėje kitų produktų ir paslaugų. Todėl nedidelė kodo klaida kartais tampa problema ne vien ją sukūrusiai organizacijai.
DI keliamas iššūkis yra tas, kad jis gali padėti ieškoti ne tik akivaizdžių programavimo klaidų. Modeliai gali būti naudojami nagrinėti sudėtingas sąveikas tarp skirtingų sistemos dalių, apdorojamų duomenų ir vartotojo teisių. Būtent tokiose vietose gali slėptis sunkiau pastebimos spragos.
Gynėjams tenka tas pats ginklas
DI įrankiais naudojasi ir organizacijos, siekiančios apsaugoti savo sistemas. Jie gali padėti programuotojams peržiūrėti kodą prieš jį paskelbiant, ieškoti įtartinų pakeitimų bei greičiau rengti pataisymus jau aptiktoms problemoms.
Tačiau gynybinė pusė susiduria su sudėtingesne užduotimi. Užpuolikui kartais pakanka rasti vieną svarbią spragą, o gynėjai turi užtikrinti, kad jų programinė įranga būtų apsaugota plačiai ir nuolat. Kai pažeidžiamumų paieška automatizuojama, didėja ir pranešimų apie galimas problemas skaičius.
Tuomet svarbia tampa ne tik pati spragos paieška, bet ir jos įvertinimas. Saugumo komandos turi atskirti klaidingus DI signalus nuo realių grėsmių, nustatyti jų prioritetą ir nuspręsti, kaip greitai būtina diegti pataisymus.
Nauja lenktynių fazė
Didėjantis DI gebėjimas dirbti su kodu keičia kibernetinio saugumo pusiausvyrą. Pažeidžiamumų tyrimai, kurie anksčiau buvo prieinami tik nedideliam aukštos kvalifikacijos specialistų ratui, gali tapti lengviau atliekami platesniam žmonių skaičiui.
Dėl to programinės įrangos kūrėjams nebeužtenka vien reaguoti į viešai paskelbtas spragas. Jie turi numatyti, kad jų kodą aktyviai analizuos automatizuotos sistemos, galinčios greitai išbandyti daugybę galimų klaidų variantų.
„Kernel Panic“ era apibūdinama kaip naujos ginklavimosi varžybos: DI gali paspartinti tiek apsaugą, tiek puolimą, o laimės tie, kurie greičiau pastebės kritines klaidas ir jas pašalins anksčiau, nei jas išnaudos kiti.